فهرست مطالب
- مشکل اصلی رمز عبور چیست؟
- Passkey چگونه کار میکند؟
- تفاوتهای امنیتی کلیدی Passkey و رمز عبور
- آیا Passkey واقعاً غیرقابلهک است؟
- محدودیتهای واقعی Passkey که کمتر گفته میشود
- Passkey همگامشونده در برابر Passkey متصل به دستگاه
- چطور همین امروز شروع کنیم؟
- نکات کلیدی
- جمعبندی
- سؤالات متداول
مشکل اصلی رمز عبور چیست؟
رمز عبور از نظر طراحی، یک «راز مشترک» (Shared Secret) است؛ یعنی هم شما و هم هر سروری که تابهحال آن را در آن وارد کردهاید، از آن راز باخبرید.
همین طراحی، منشأ چند ضعف بنیادی است:
- اگر سرور یک سایت نشت اطلاعات داشته باشد، رمز عبور شما (یا هش آن) هم افشا میشود.
- اگر رمز عبور را در یک سایت جعلی (فیشینگ) وارد کنید، همان لحظه به مهاجم تحویل داده شده است.
- اگر یک رمز عبور را در چند سایت تکرار کنید، نشتشدن آن در یک سایت، تمام حسابهای دیگرتان را هم به خطر میاندازد (حملهای معروف به Credential Stuffing).
- طول و پیچیدگی رمز عبور، مشکل اصلی را حل نمیکند؛ چون در نهایت این عبارت باز هم قابل تایپ، قابل سرقت و قابل تکرار است.
Passkey چگونه کار میکند؟
Passkey مبتنی بر رمزنگاری کلید عمومی (Public-Key Cryptography) است؛ فناوریای که توسط اتحادیه استاندارد FIDO Alliance به همراه شرکتهایی مثل اپل، گوگل و مایکروسافت توسعه یافته است.
هنگام ساخت یک Passkey، دستگاه شما یک جفت کلید ریاضی مرتبط به هم میسازد:
- کلید خصوصی (Private Key): بهصورت امن روی خود دستگاه (در Secure Enclave گوشی یا تراشه TPM لپتاپ) ذخیره میشود و هرگز از آن خارج نمیشود.
- کلید عمومی (Public Key): روی سرور همان سایت یا سرویس ذخیره میشود؛ اما این کلید بهتنهایی برای ورود به حساب کاربردی ندارد.
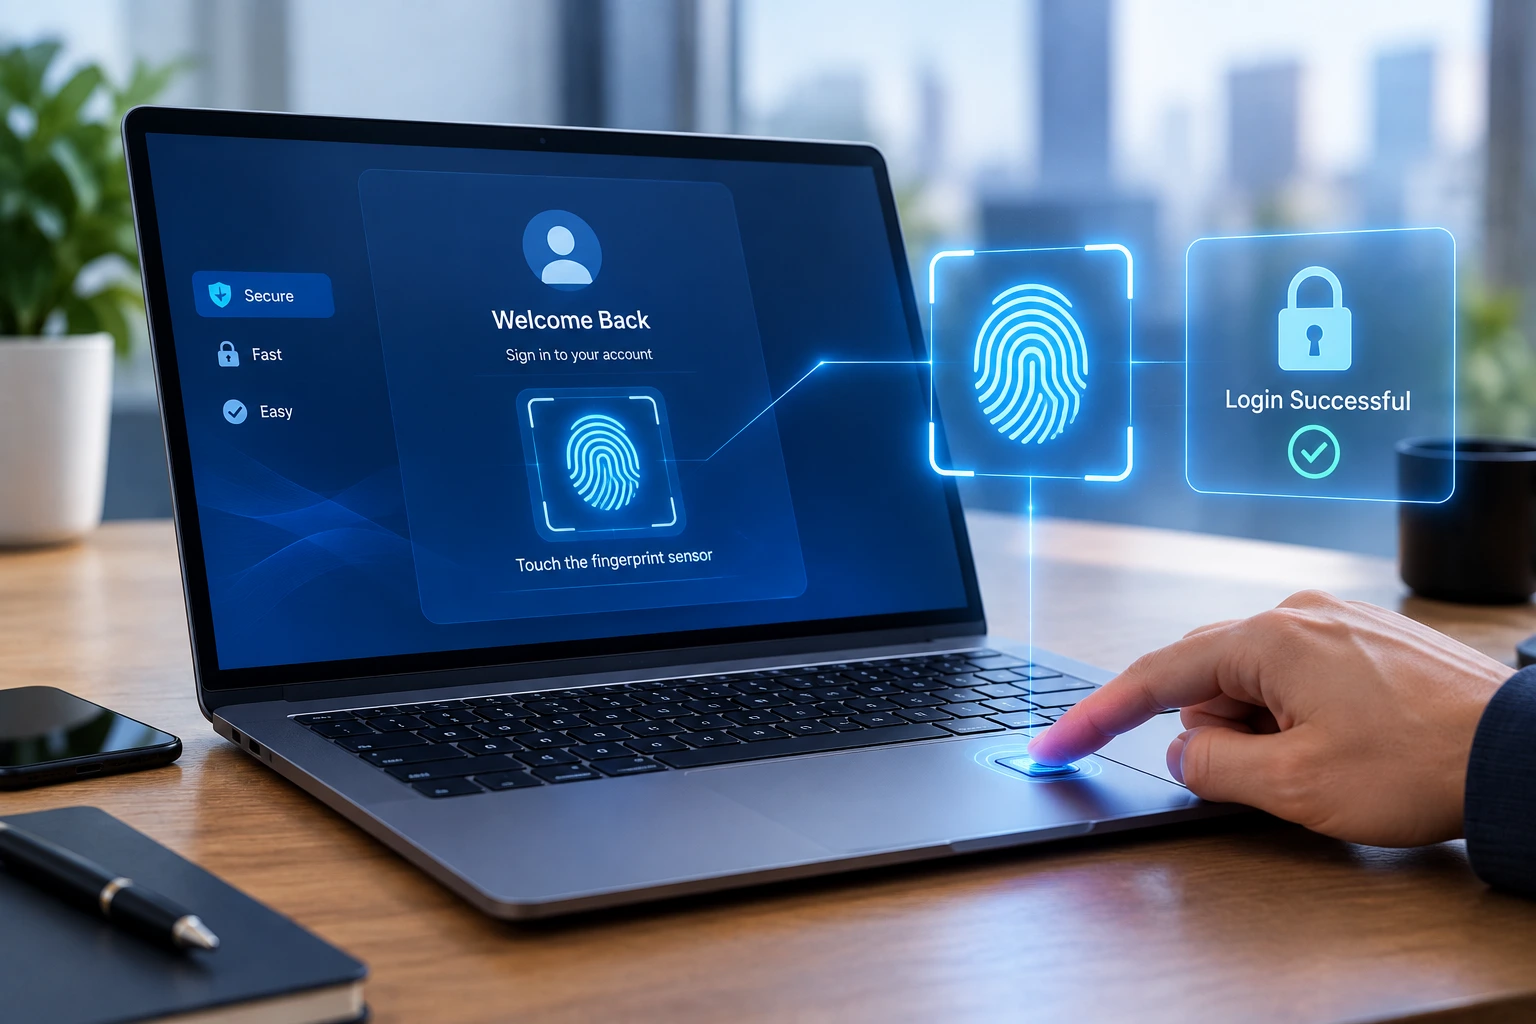
هنگام ورود، سرور یک «چالش» رمزنگاریشده برای دستگاه شما میفرستد. شما با اثر انگشت، تشخیص چهره یا پین دستگاه، این عملیات را تأیید میکنید و دستگاه، چالش را با کلید خصوصی امضا میکند. سرور با کلید عمومی، این امضا را بررسی و در صورت تطابق، ورود را تأیید میکند؛ در تمام این فرآیند، هیچ رازی بین شما و سرور منتقل نمیشود.
تفاوتهای امنیتی کلیدی Passkey و رمز عبور
سلسلهمراتب امنیتی روشهای ورود به حساب، امروز به این شکل قابلترسیم است:
- رمز عبور بهتنهایی: ضعیفترین گزینه؛ در برابر فیشینگ، نشت اطلاعات و تکرار رمز کاملاً آسیبپذیر است.
- رمز عبور + کد پیامکی: بهتر است، اما همچنان در برابر حملات تعویض سیمکارت (SIM Swap) و برخی روشهای فیشینگ پیشرفته آسیبپذیر میماند.
- رمز عبور + اپلیکیشن Authenticator: یک لایه از دو ضعف اصلی (فیشینگ) را میبندد، اما رمز عبور همچنان بهعنوان یک راز مشترک باقی میماند.
- Passkey: با حذف کامل راز مشترک، هر دو مشکل اصلی (فیشینگ و نشت اطلاعات) را همزمان حل میکند.
نکته مهم: Passkey را نباید با احراز هویت دومرحلهای (2FA) سنتی اشتباه گرفت. در 2FA سنتی، پس از وارد کردن رمز عبور، یک مرحله تأیید دوم هم انجام میشود؛ اما Passkey، عامل مالکیت دستگاه و عامل بیومتریک/پین را در یک مرحله واحد ترکیب میکند و اصلاً رمز عبوری برای وارد کردن وجود ندارد.
آیا Passkey واقعاً غیرقابلهک است؟
از نظر مقاومت در برابر دو حمله رایجترین (فیشینگ و نشت پایگاهداده)، پاسخ عملاً مثبت است.
Passkey به دامنه دقیق یک سایت مقید (Bound) میشود؛ یعنی اگر مهاجم یک سایت جعلی با آدرس مشابه بسازد، دستگاه شما اصلاً Passkey مربوط به سایت اصلی را برای آن سایت جعلی ارسال نمیکند. همچنین چون کلید خصوصی هرگز به سرور منتقل نمیشود، حتی نشت کامل پایگاهداده یک سایت، هیچ اطلاعات قابلاستفادهای برای مهاجم فراهم نمیکند؛ سرور فقط کلید عمومی را دارد که بهتنهایی کاربردی ندارد.
طبق گزارشهای منتشرشده در سال ۲۰۲۶، گوگل اعلام کرده حسابهای دارای Passkey تا ۹۹.۹ درصد کمتر از حسابهای متکی به رمز عبور، در معرض نفوذ حساب قرار میگیرند.
محدودیتهای واقعی Passkey که کمتر گفته میشود
با وجود مزایای امنیتی روشن، Passkey بدون محدودیت نیست:
- عدم کارکرد روی دستگاههای مشترک یا سیستمهای سازمانی قدیمی: چون Passkey به دستگاه شما مقید است، استفاده از آن روی یک کیوسک عمومی یا کامپیوتر مشترک اداری، دشوار یا غیرممکن است. در این سناریوها، رمز عبور همراه با احراز هویت چندمرحلهای هنوز کاربرد دارد.
- قفلشدن در اکوسیستم پلتفرم (Platform Lock-in): بهطور پیشفرض، یک Passkey ساختهشده در iCloud Keychain اپل، بهسادگی به Google Password Manager منتقل نمیشود؛ برای مدیریت یکپارچه بین پلتفرمهای مختلف، معمولاً به یک مدیر رمز مستقل (مثل Bitwarden یا 1Password) نیاز است.
- پشتیبانی هنوز جهانی نیست: بسیاری از بانکها، سرویسهای دولتی و پلتفرمهای قدیمیتر، هنوز Passkey را پشتیبانی نمیکنند و همچنان به رمز عبور نیاز دارند.
- فرآیند بازیابی در صورت گمشدن همه دستگاهها: اگر تمام دستگاههای همگامشده با Passkey را از دست بدهید، فرآیند بازیابی حساب معمولاً از طریق تأیید هویت ایمیلی انجام میشود؛ مشابه فرآیند فراموشی رمز عبور، و این حوزهای است که صنعت هنوز در حال بهبود آن است.
Passkey همگامشونده در برابر Passkey متصل به دستگاه
یک نکته فنی مهم که کمتر توضیح داده میشود، تفاوت میان دو نوع Passkey است:
- Passkey همگامشونده (Synced): توسط سرویسهایی مثل iCloud Keychain اپل، Google Password Manager، مایکروسافت، Bitwarden یا 1Password، نسخه رمزنگاریشده کلید خصوصی بین دستگاههای شما همگامسازی میشود.
- Passkey متصل به دستگاه (Device-Bound): مثل کلیدهای امنیتی فیزیکی یا برخی سیاستهای سازمانی، کلید خصوصی هرگز از یک تراشه واحد خارج نمیشود.
هر دو مدل از یک پروتکل استاندارد استفاده میکنند، اما مدل تهدید متفاوتی دارند: مدل همگامشونده راحتتر است اما به امنیت حساب ابری شما (مثل اپل آیدی) گره میخورد؛ مدل متصل به دستگاه امنتر اما کمانعطافتر است.
چطور همین امروز شروع کنیم؟
رویکرد عملی برای گذار به Passkey، تدریجی و اولویتبندیشده است، نه یک تغییر همهیا-هیچ:
۱. حسابهایی که بیشترین آسیب را در صورت نفوذ دارند را اول انتخاب کنید: ایمیل اصلی، مدیر رمزهای عبور و حسابهای بانکی یا مالی. ۲. در تنظیمات امنیتی هرکدام، بهدنبال گزینهای مثل «Add a passkey» یا «Create a passkey» بگردید. ۳. با اثر انگشت، تشخیص چهره یا پین دستگاه، ساخت Passkey را تأیید کنید. ۴. حتماً از یک دستگاه دوم هم امتحان کنید که همگامسازی ابری بهدرستی کار میکند؛ این کار شما را در برابر گمشدن یا خرابی یک دستگاه محافظت میکند. ۵. برای سایتهایی که هنوز Passkey ندارند، رمز عبور قوی و منحصربهفرد را از طریق یک مدیر رمز عبور حفظ کنید؛ نیازی نیست منتظر بمانید تا همه سرویسها همزمان از Passkey پشتیبانی کنند.
رأی ITJOO: برای حسابهای حساس و سرویسهایی که از Passkey پشتیبانی میکنند، این فناوری گزینه بهمراتب برتر است. اما چون پشتیبانی هنوز جهانی نیست، واقعبینانهترین رویکرد برای اکثر کاربران، یک مدل ترکیبی است: Passkey هرجا که موجود است، و رمز عبور قوی همراه با احراز هویت دومرحلهای برای بقیه حسابها.
نکات کلیدی
- رمز عبور یک «راز مشترک» بین کاربر و سرور است؛ همین طراحی، آن را در برابر فیشینگ و نشت اطلاعات آسیبپذیر میکند.
- Passkey با استفاده از یک جفت کلید رمزنگاری، کلید خصوصی را همیشه روی دستگاه کاربر نگه میدارد و چیزی برای سرقت یا فیشینگ باقی نمیگذارد.
- طبق دادههای گوگل، حسابهای دارای Passkey تا ۹۹.۹ درصد کمتر در معرض نفوذ قرار میگیرند.
- Passkey روی دستگاههای مشترک یا سیستمهای سازمانی قدیمی، محدودیت عملی دارد و هنوز جایگزین کامل رمز عبور نشده است.
- گذار تدریجی و اولویتبندیشده (شروع از ایمیل، مدیر رمز و حسابهای مالی) بهترین رویکرد برای شروع استفاده از Passkey است.
جمعبندی
Passkey صرفاً یک بهبود تدریجی نسبت به رمز عبور نیست؛ یک تغییر بنیادی در معماری احراز هویت است که دقیقاً همان چیزی را حذف میکند که رمز عبور را از پایه آسیبپذیر میساخت: وجود یک راز مشترک قابلسرقت. با این حال، تا زمانی که همه سرویسها از این فناوری پشتیبانی نکنند، رمز عبور بهطور کامل از زندگی دیجیتال ما حذف نخواهد شد. بهترین استراتژی برای امروز، نه انتظار برای یک گذار کامل، بلکه فعالسازی تدریجی Passkey برای مهمترین حسابها و نگهداری رمزهای قوی و منحصربهفرد برای بقیه است.
سؤالات متداول
اگر Passkey از نوع همگامشونده باشد (مثل iCloud Keychain یا Google Password Manager)، با ورود به همان حساب ابری روی دستگاه جدید، Passkeyها بهطور خودکار بازیابی میشوند.
خیر. در 2FA سنتی، رمز عبور بههمراه یک مرحله تأیید دوم استفاده میشود؛ اما Passkey اصلاً رمز عبوری ندارد و مالکیت دستگاه و تأیید بیومتریک/پین را در یک مرحله واحد ترکیب میکند.
پشتیبانی گسترده است (iOS 16+، Android 9+، Windows 10+ با Windows Hello، macOS 13+، و مرورگرهای اصلی)، اما هنوز جهانی نیست؛ بسیاری از سرویسهای قدیمیتر یا دولتی همچنان فقط رمز عبور را پشتیبانی میکنند.
بله، در مدل همگامشونده (Synced)، Passkey از طریق حساب ابری (اپل آیدی، حساب گوگل یا یک مدیر رمز مستقل) بین دستگاههای مختلف کاربر همگام میشود.
ایمیل اصلی، مدیر رمزهای عبور و حسابهای بانکی یا مالی، بهدلیل بالاترین ریسک در صورت نفوذ، اولویت اول برای فعالسازی Passkey هستند.